Guida ai sistemi di gestione per strade e autostrade: ISO 39001, Linee guida ANSFISA SGS-ISA, gap analysis PAOE, registro dei pericoli, audit, indicatori e miglioramento.
ISO 39001 · SGS-ISA · Audit e miglioramento
Un sistema di gestione deve governare decisioni, non soltanto documenti
Per un ente proprietario, un gestore o una concessionaria, la sicurezza dipende dalla capacità di collegare responsabilità, dati, verifiche, manutenzioni, esercizio, incidenti, risorse e cambiamenti. ISO 39001 e Linee guida ANSFISA SGS-ISA offrono riferimenti diversi ma complementari per rendere questo governo strutturato, tracciabile e verificabile.
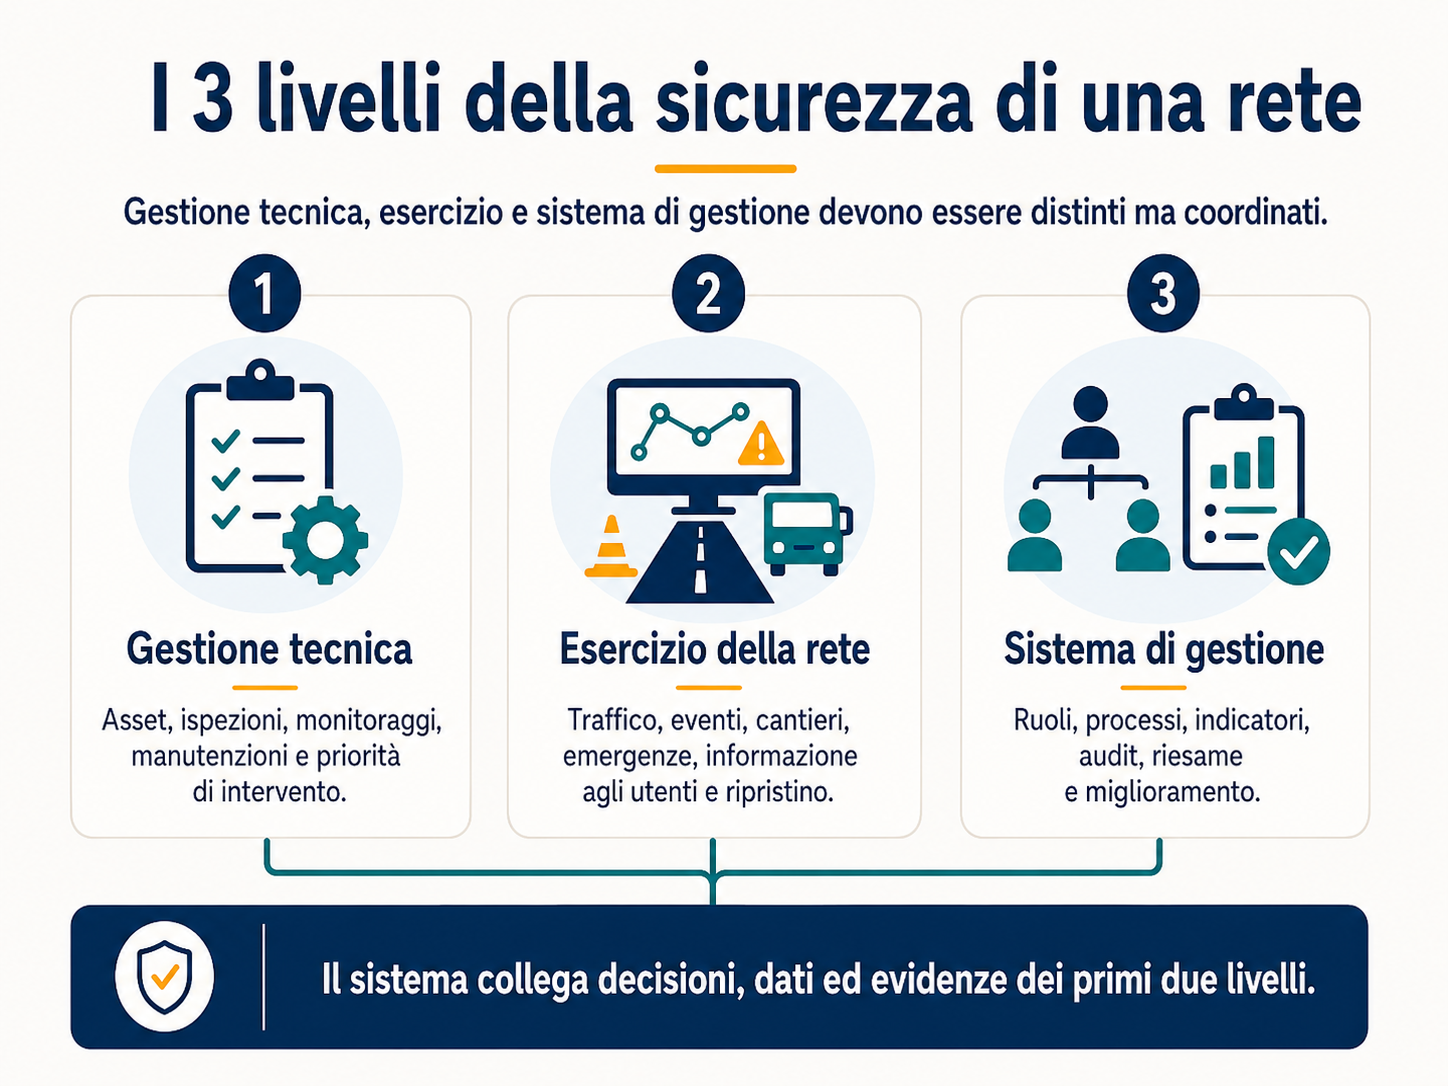
Questa guida riguarda il livello organizzativo del sistema. La sicurezza tecnica degli asset e la gestione dell’esercizio della rete sono trattate in due approfondimenti separati.
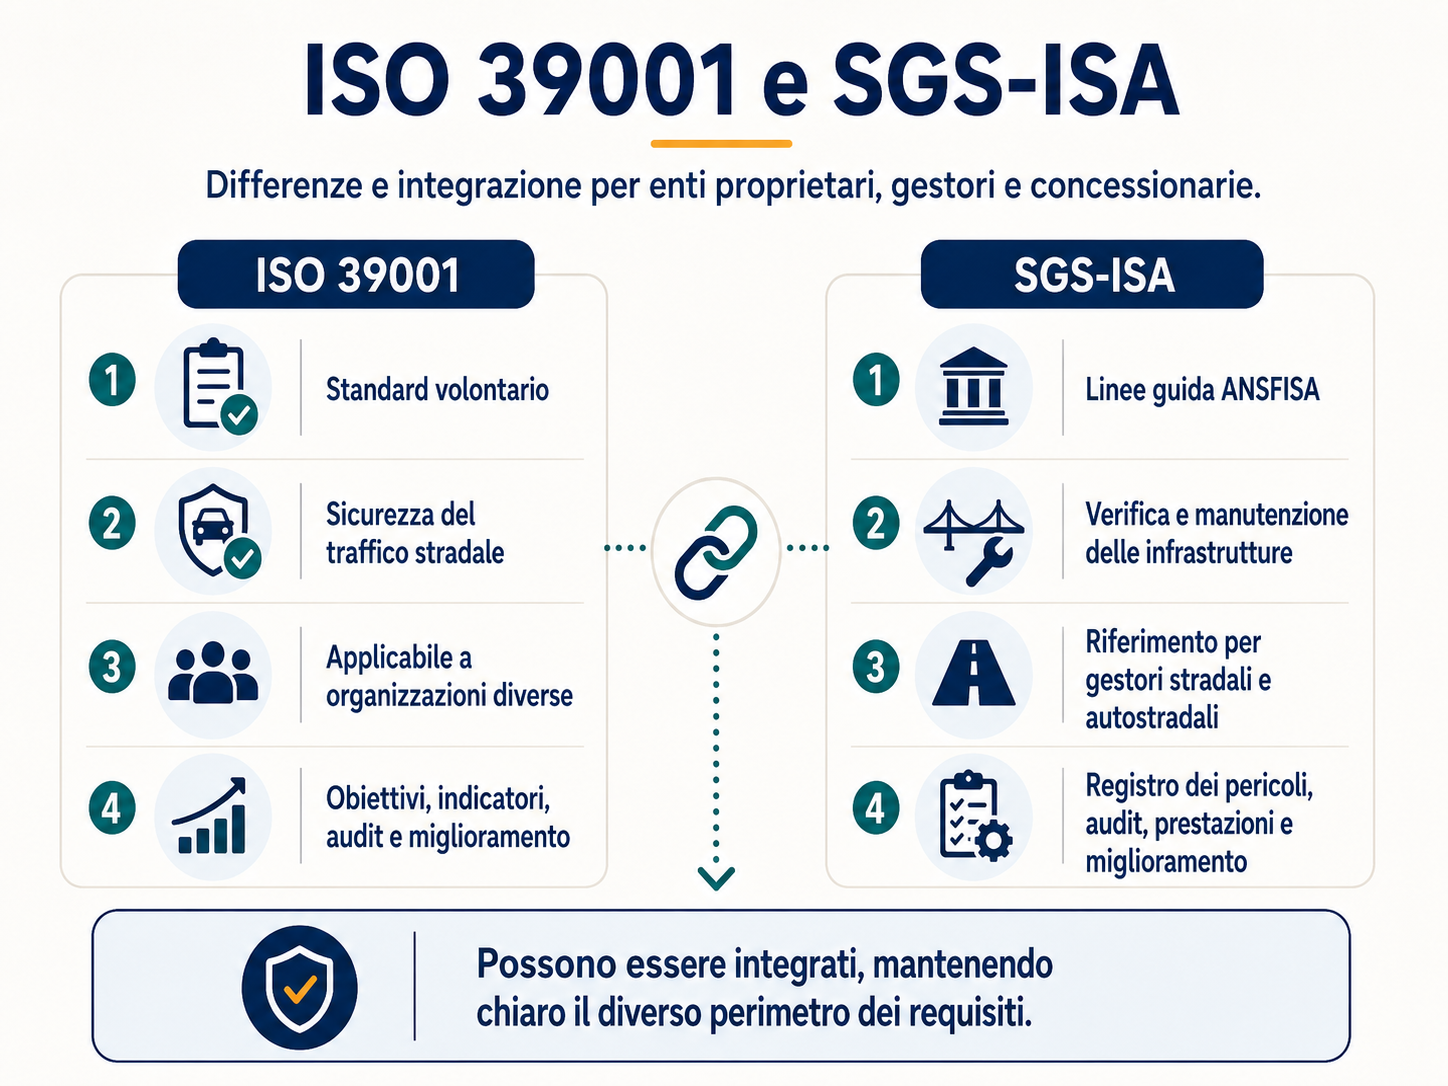
ISO 39001 è uno standard volontario e applicabile a organizzazioni molto diverse. Le Linee guida SGS-ISA riguardano invece le attività di verifica e manutenzione delle infrastrutture stradali e autostradali nel quadro ANSFISA.
Governare
Ruoli, poteri, criteri decisionali, processi, risorse e responsabilità devono essere chiari.
Dimostrare
Procedure, dati, verbali, controlli e azioni devono fornire evidenze coerenti e rintracciabili.
Migliorare
Incidenti, audit, indicatori e cambiamenti devono produrre decisioni e verifiche di efficacia.
Il punto centrale. Un sistema non è efficace perché dispone di un manuale completo. È efficace quando aiuta l’organizzazione a riconoscere i pericoli, decidere le priorità, governare le interfacce, verificare l’attuazione e modificare ciò che non funziona.
Tre livelli collegati, ma da non confondere
| Livello | Domanda principale | Evidenze tipiche |
|---|---|---|
| Gestione tecnica | Qual è lo stato degli asset e quali interventi sono necessari? | Inventari, ispezioni, monitoraggi, verifiche, manutenzioni |
| Esercizio della rete | Come vengono governati traffico, eventi, cantieri ed emergenze? | Procedure operative, centrali, pattuglie, messaggi, ripristino |
| Sistema di gestione | Chi decide, con quali criteri, controlli e riesami? | Politica, ruoli, registro pericoli, audit, indicatori, azioni |
Il sistema di gestione non sostituisce verifiche strutturali, manutenzioni, procedure di esercizio o adempimenti cogenti. Ne definisce invece il raccordo organizzativo: responsabilità, pianificazione, valutazione dei rischi, controllo delle prestazioni, audit e miglioramento.
ISO 39001: governare gli effetti dell’organizzazione sul sistema stradale
ISO 39001:2012 definisce i requisiti di un sistema di gestione della sicurezza del traffico stradale per organizzazioni che interagiscono con il sistema stradale e possono influenzare il rischio di morte o lesioni gravi. La norma non stabilisce requisiti tecnici per una specifica strada, opera o veicolo: richiede che l’organizzazione analizzi il proprio ruolo, individui i fattori di prestazione pertinenti e pianifichi il miglioramento.
La versione 2012 è ancora corrente ed è stata confermata da ISO nel 2023. Nel 2024 è stato pubblicato l’Amendment 1 sui cambiamenti climatici; è inoltre in sviluppo una futura revisione ISO/WD 39001. Un progetto avviato oggi deve quindi riferirsi al testo vigente e mantenere un presidio sull’evoluzione dello standard.
Contesto e perimetro
Rete, attività, utenti, fornitori, autorità, territori e processi sui quali il gestore esercita controllo o influenza.
Leadership
Politica, obiettivi, risorse e responsabilità coerenti con la riduzione di morti e lesioni gravi.
Fattori di prestazione
Esposizione, risultati finali e risultati intermedi che orientano obiettivi, misure e controllo.
Attuazione
Competenze, comunicazioni, controlli operativi, gestione delle emergenze e dei fornitori.
Valutazione
Monitoraggio, analisi degli incidenti, audit interno, riesame della direzione e verifica degli obiettivi.
Miglioramento
Non conformità, azioni correttive, apprendimento dagli eventi e adeguamento progressivo del sistema.
La certificazione è una scelta, non il punto di partenza. Un gestore può applicare ISO 39001 senza richiedere subito una certificazione. La decisione dovrebbe derivare da obiettivi, richieste contrattuali, maturità organizzativa e benefici attesi, non dalla sola volontà di ottenere un attestato.
Linee guida ANSFISA SGS-ISA: il sistema per verifica e manutenzione delle infrastrutture
Le Linee guida SGS-ISA sono state adottate con Decreto direttoriale ANSFISA del 22 aprile 2022. Riguardano implementazione, certificazione e valutazione delle prestazioni dei sistemi di gestione della sicurezza per le attività di verifica e manutenzione delle infrastrutture stradali e autostradali.
Il riferimento normativo è l’articolo 12 del D.L. 109/2018, che attribuisce ad ANSFISA compiti ispettivi sulla manutenzione e sulla corretta organizzazione dei relativi processi e prevede la promozione di sistemi di gestione certificati da organismi di parte terza riconosciuti dall’Agenzia.
Obblighi cogenti e adozione del sistema non coincidono. I gestori restano responsabili dell’utilizzo sicuro delle infrastrutture e delle misure richieste dalle norme e dalle attività ispettive. L’adozione e la certificazione SGS-ISA non risultano configurate come obbligo generalizzato per ogni gestore; le Linee guida costituiscono però il riferimento procedurale indicato dal decreto del 2022 per gli audit di sicurezza ANSFISA.
Le Linee guida raccordano funzioni generali di safety management, processi di rete e attività riferite ai singoli asset. Mettono a disposizione specifiche di sistema e strumenti operativi, tra cui registro dei pericoli, politica, rapporto di sicurezza, manuale, gestione del cambiamento, indicatori e metodo di problem solving.
| Strumento SGS-ISA | Funzione | Errore da evitare |
|---|---|---|
| Registro dei pericoli | Collega pericoli, rischio, mitigazioni, responsabili e tempi | Trasformarlo in elenco statico e non riesaminato |
| Politica di sicurezza | Definisce orientamento e impegni dell’organizzazione | Usare formule generiche senza collegamento agli obiettivi |
| Rapporto di sicurezza | Organizza le informazioni sugli eventi e sulle prestazioni | Produrre report senza analisi e decisioni |
| Manuale SGS | Descrive architettura, perimetro, processi e interazioni | Duplicare procedure già esistenti |
| Gestione del cambiamento | Valuta i rischi prima di modifiche tecniche od organizzative | Intervenire solo dopo l’emersione di problemi |
| Indicatori | Misurano risultati di sicurezza e prestazioni del sistema | Confondere quantità di attività ed efficacia |
| Problem solving | Analizza cause, azioni e verifica dell’efficacia | Chiudere l’azione con la sola esecuzione formale |
OdCT e certificazione SGS-ISA
Nel 2024 ANSFISA ha adottato le Linee guida per il riconoscimento degli Organismi di Certificazione di parte Terza. ACCREDIA ha conseguentemente definito le disposizioni per l’accreditamento secondo UNI CEI EN ISO/IEC 17065 degli organismi interessati allo schema SGS-ISA.
Questo rende operativo il quadro di accreditamento e riconoscimento previsto per le certificazioni. Prima di programmare un percorso formale, il gestore deve comunque verificare lo stato aggiornato degli organismi accreditati e riconosciuti, il campo di applicazione, le competenze richieste e le modalità effettivamente disponibili.
Prepararsi a un audit non significa “costruire documenti per l’auditor”. Significa rendere verificabili processi già necessari: pericoli, controlli, manutenzioni, cambiamenti, responsabilità, dati, decisioni e miglioramento.
ISO 39001 e SGS-ISA: differenze e integrazione
| Aspetto | ISO 39001 | SGS-ISA |
|---|---|---|
| Finalità | Riduzione di morti e lesioni gravi nel sistema del traffico stradale | Sicurezza delle attività di verifica e manutenzione delle infrastrutture |
| Destinatari | Qualunque organizzazione che interagisca con il sistema stradale | Gestori di reti stradali e autostradali |
| Perimetro | Ruolo e influenza dell’organizzazione sul traffico stradale | Processi, infrastrutture e attività di verifica e manutenzione |
| Natura | Standard internazionale volontario | Linee guida nazionali ANSFISA |
| Certificazione | Possibile tramite organismi competenti secondo lo schema applicabile | Prevista tramite OdCT accreditati e riconosciuti |
| Indicatori | Fattori di esposizione, finali e intermedi RTS | Indicatori di sicurezza e di prestazione del SGS |
| Elemento distintivo | Visione complessiva del ruolo nel sistema stradale | Registro dei pericoli, PAOE e strumenti specifici ANSFISA |
Per un gestore già certificato ISO 9001, ISO 45001, ISO 14001 o ISO 39001, il punto non è creare un sistema parallelo. Occorre mappare processi e documenti esistenti, riconoscere ciò che già copre i requisiti SGS-ISA e introdurre soltanto le integrazioni necessarie.
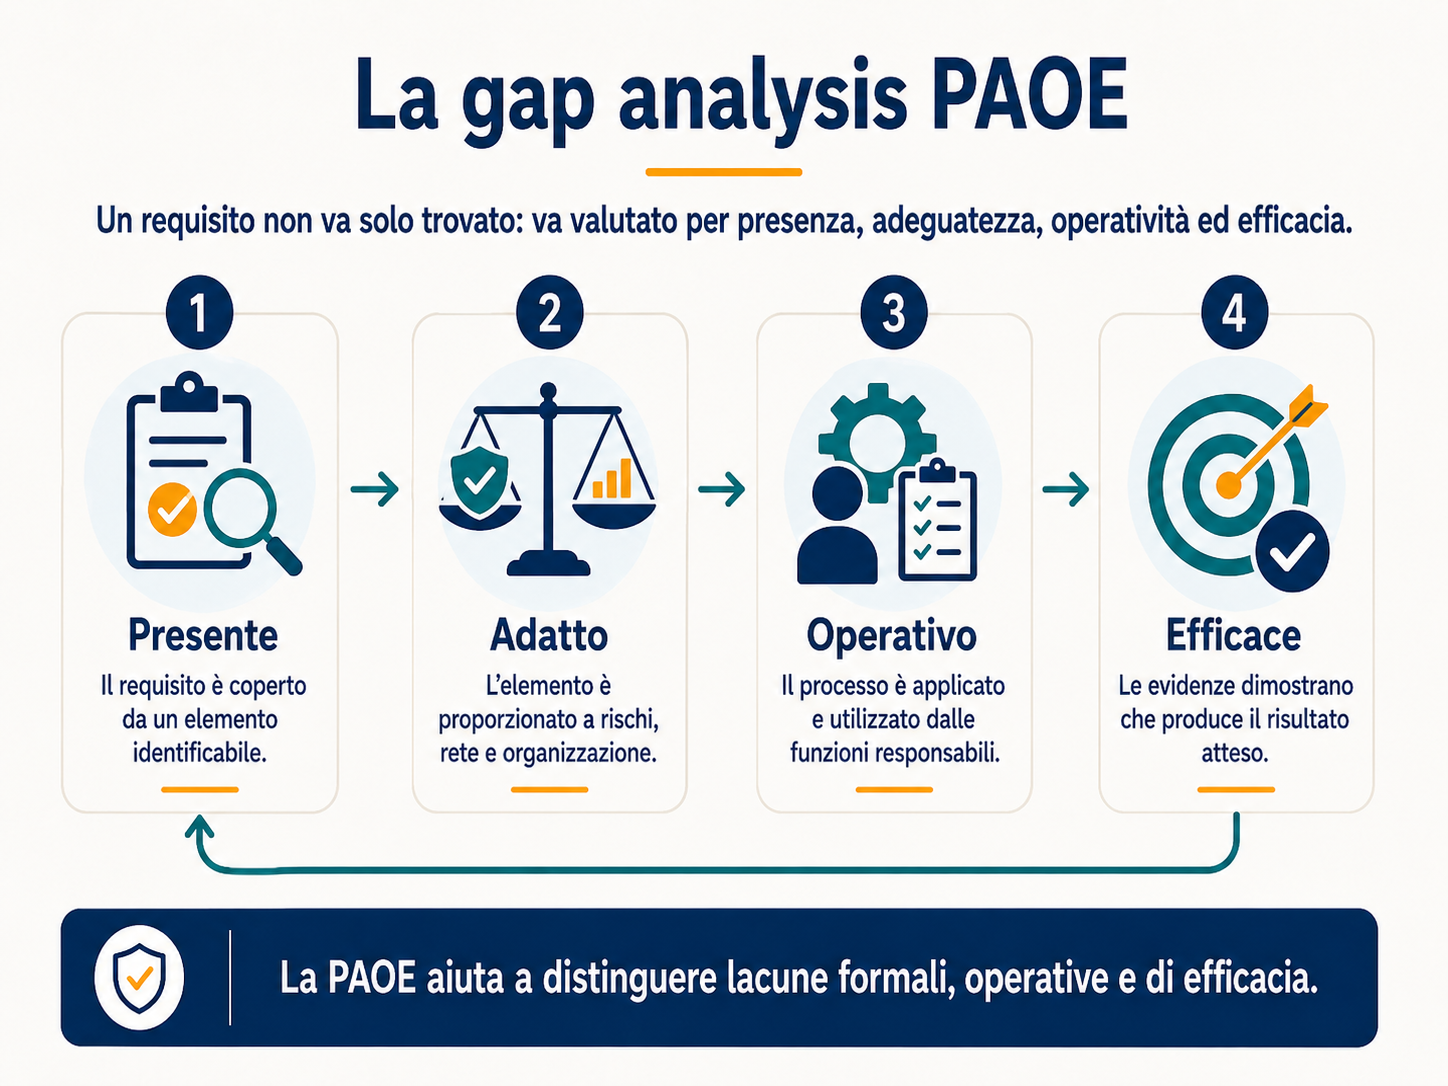
Gap analysis: Presente, Adatto, Operativo, Efficace
La Parte 6 delle Linee guida SGS-ISA propone uno strumento di valutazione che considera quattro dimensioni: presenza, adeguatezza, operatività ed efficacia. Questo evita di ridurre il confronto a una verifica binaria tra documento esistente e documento mancante.
P
Presente
Il requisito è coperto da un elemento identificabile: ruolo, processo, procedura, registro o controllo.
A
Adatto
L’elemento è proporzionato a perimetro, rischi, organizzazione, rete e requisiti applicabili.
O
Operativo
Il processo è applicato, conosciuto, alimentato e utilizzato dalle funzioni responsabili.
E
Efficace
Le evidenze mostrano che il processo raggiunge il risultato atteso e produce miglioramento.
Una gap analysis utile collega ogni requisito alle evidenze reali, ai responsabili, alle lacune e alle azioni. Deve inoltre distinguere ciò che può essere corretto direttamente dal gestore da ciò che dipende da investimenti, decisioni istituzionali, altri enti o fornitori.
La matrice requisiti–evidenze
La matrice di correlazione è uno degli strumenti più utili per evitare duplicazioni. Per ogni requisito indica processo, documenti, responsabilità, registrazioni, controlli, indicatori, esiti degli audit e azioni ancora necessarie.
| Campo | Contenuto |
|---|---|
| Requisito | Riferimento ISO 39001, SGS-ISA o altro criterio applicabile |
| Processo | Attività organizzativa che realizza il requisito |
| Responsabile | Funzione che decide, esegue o controlla |
| Evidenze | Procedure, registri, verbali, sistemi, ispezioni e dati |
| Valutazione | Presente, Adatto, Operativo, Efficace |
| Lacuna | Scostamento documentale, operativo o di efficacia |
| Azione | Intervento, responsabile, scadenza, risorse e verifica finale |
Una matrice troppo dettagliata può diventare ingestibile. Il livello di granularità deve consentire di trovare le evidenze e governare le lacune, senza replicare integralmente norme, manuali e procedure.
Registro dei pericoli e valutazione del rischio
Il registro dei pericoli collega eventi temuti, cause, conseguenze, controlli esistenti, rischio residuo, misure e responsabilità. Non deve essere limitato ai difetti degli asset: può comprendere carenze organizzative, dati non affidabili, processi esternalizzati, guasti dei sistemi, competenze mancanti e cambiamenti non governati.
Le metodologie di valutazione possono essere diverse. Devono però essere comprensibili, ripetibili e coerenti con le decisioni da assumere. Indicatori come incidentalità, esposizione e costo sociale possono supportare priorità e valutazioni, ma non sostituiscono il giudizio sul singolo pericolo. Il tema economico è approfondito nella pagina sul costo sociale degli incidenti stradali.
Gestione del cambiamento: valutare prima di modificare
Nuove opere, riorganizzazioni, esternalizzazioni, piattaforme digitali, modifiche ai contratti, riduzione del personale, nuovi metodi ispettivi o variazioni dei flussi possono alterare il profilo di rischio. Il cambiamento deve essere identificato, valutato, approvato, comunicato e verificato.
- Descrivete la modifica. Chiarite oggetto, motivazione, durata, funzioni e asset interessati.
- Individuate i pericoli. Considerate effetti tecnici, operativi, organizzativi, informativi e sulle interfacce.
- Valutate il rischio. Confrontate configurazione attuale, transitoria e futura.
- Definite le condizioni. Misure, prove, competenze, autorizzazioni e criteri per l’avvio.
- Controllate l’attuazione. Verificate che persone e sistemi operino secondo quanto previsto.
- Riesaminate l’esito. Controllate risultati, anomalie e necessità di ulteriori correzioni.
Indicatori: risultati di sicurezza e prestazioni del sistema
Un buon cruscotto distingue ciò che accade sulla rete da ciò che l’organizzazione fa per governarlo. Ridurre tutto al numero degli incidenti rende difficile comprendere cause, esposizione, ritardi e qualità dei processi.
| Famiglia | Esempi | Uso |
|---|---|---|
| Esposizione | Veicoli-km, traffico, utenti, tratte, cantieri, ore di attività | Rendere confrontabili i risultati |
| Risultati finali | Morti, feriti gravi, incidenti, costo sociale | Misurare le conseguenze |
| Risultati intermedi | Velocità, uso dei dispositivi, condizioni degli asset, tempi di risposta | Controllare fattori che anticipano gli esiti |
| Processi tecnici | Ispezioni svolte, anomalie scadute, manutenzioni e monitoraggi | Verificare attuazione e arretrati |
| Prestazioni del SGS | Audit, azioni, riesami, formazione, gestione del cambiamento | Valutare funzionamento del sistema |
| Efficacia | Recidive, riduzione del rischio, tempi di chiusura e benefici osservati | Verificare se le misure producono risultati |
Un indicatore senza responsabile e soglia è soltanto un numero. Per ogni misura occorre stabilire fonte, frequenza, qualità del dato, destinatario, soglia di attenzione e decisione conseguente.
Incidenti, anomalie ed eventi: trasformare l’esperienza in miglioramento
ISO 39001 richiede di registrare, indagare e analizzare gli incidenti e gli altri eventi pertinenti che provocano o possono provocare morte e lesioni gravi. SGS-ISA mette a disposizione strumenti di rapporto di sicurezza e problem solving. In entrambi i casi, l’obiettivo non è assegnare colpe ma comprendere cause e debolezze del sistema.
Evento
Ricostruire fatti, tempi, condizioni, persone, sistemi e decisioni senza confondere dati e interpretazioni.
Cause
Analizzare fattori tecnici, umani, organizzativi, informativi e di interfaccia.
Azione
Correggere causa e condizioni che ne hanno consentito la manifestazione, verificando l’efficacia.
Audit: obiettivi e ruoli differenti
| Audit o verifica | Finalità | Attenzione principale |
|---|---|---|
| Audit interno | Valutare il sistema per conto dell’organizzazione | Indipendenza, competenza e utilità del rapporto |
| Audit di seconda parte | Valutare fornitori o processi affidati | Responsabilità contrattuali e controllo delle interfacce |
| Audit ISO 39001 | Valutare conformità allo standard e certificazione | Perimetro RTS, fattori di prestazione ed efficacia |
| Audit SGS-ISA | Valutare il sistema rispetto alle Linee guida ANSFISA | PAOE, pericoli, verifica, manutenzione e strumenti SGS |
| Attività ispettiva ANSFISA | Vigilanza e controllo nell’ambito delle competenze pubbliche | Organizzazione, manutenzione, sicurezza ed evidenze richieste |
| Audit integrato | Valutare più riferimenti evitando duplicazioni | Criteri distinti e conclusioni chiaramente attribuite |
Audit e ispezione tecnica non sono sinonimi. L’audit verifica il sistema, i processi e le evidenze; l’ispezione tecnica valuta condizioni, difetti o prestazioni di opere e componenti. Possono supportarsi reciprocamente, ma richiedono metodi e competenze differenti.
Riesame della direzione: il punto in cui il sistema deve produrre decisioni
Il riesame non dovrebbe limitarsi a prendere atto di indicatori e audit. Deve valutare cambiamenti del contesto, prestazioni, risorse, rischi, obiettivi, incidenti, stato delle azioni e adeguatezza del sistema, assumendo decisioni su priorità e responsabilità.
Input
Dati, audit, incidenti, rischi, cambiamenti, reclami, risorse e stato degli obiettivi.
Decisioni
Priorità, budget, responsabilità, modifiche organizzative, approfondimenti e obiettivi.
Output verificabile
Azioni, responsabili, scadenze, risorse, criteri di completamento e verifica successiva.
Percorso di implementazione: otto passaggi
- Definite obiettivo e perimetro. Chiarite rete, processi, sedi, sistemi esistenti e livello di certificazione eventualmente ricercato.
- Ricostruite il sistema attuale. Mappate organizzazione, procedure, controlli, tecnologie, dati e rapporti con soggetti esterni.
- Eseguite la gap analysis. Valutate requisiti ed evidenze con criteri PAOE, distinguendo lacune formali, operative e di efficacia.
- Costruite la matrice di correlazione. Collegate riferimenti, processi, responsabili, documenti, indicatori e azioni.
- Impostate pericoli e cambiamenti. Organizzate registro dei pericoli, valutazioni, mitigazioni e gestione delle modifiche.
- Integrate ciò che manca. Aggiornate ruoli, procedure, registrazioni, competenze e controlli senza creare un sistema parallelo.
- Verificate sul campo. Audit, campionamenti ed esame dei casi reali devono dimostrare operatività ed efficacia.
- Riesaminate e decidete. Direzione e responsabili approvano priorità, risorse, obiettivi e percorso verso eventuale certificazione.
Checklist per una prima autovalutazione
Segnate “Sì” soltanto quando il requisito è dimostrabile con evidenze aggiornate e utilizzate.
| Domanda | Evidenza utile | Sì | Parz. | No |
|---|---|---|---|---|
| 1. Perimetro, ruoli e interfacce sono definiti? | Campo di applicazione, organigramma e responsabilità | |||
| 2. Il sistema esistente è correlato ai requisiti ISO 39001 o SGS-ISA? | Matrice requisiti–evidenze | |||
| 3. I pericoli sono registrati e aggiornati? | Registro, valutazioni, misure e responsabili | |||
| 4. Le modifiche significative sono valutate prima dell’attuazione? | Procedura e fascicoli di change management | |||
| 5. Gli indicatori distinguono sicurezza e prestazioni del sistema? | Cruscotto, soglie e decisioni | |||
| 6. Incidenti e anomalie producono analisi e azioni? | Rapporti, cause, correzioni e verifica di efficacia | |||
| 7. I fornitori critici sono inclusi nel controllo del sistema? | Contratti, requisiti, audit e monitoraggio | |||
| 8. Gli audit valutano anche operatività ed efficacia? | Programma, campionamenti, rapporti e follow-up | |||
| 9. Le azioni hanno responsabili, scadenze e criteri di chiusura? | Piano di miglioramento aggiornato | |||
| 10. Il riesame della direzione produce decisioni documentate? | Verbale, risorse, obiettivi e responsabilità | |||
| 11. I processi tecnici e di esercizio alimentano il SGS? | Flussi di dati, escalation e rapporti periodici | |||
| 12. È chiaro perché si vuole una certificazione? | Decisione, benefici attesi, tempi e risorse |
Gli errori che rendono il sistema formale e poco utile
Sistema parallelo
Nuovi manuali e procedure duplicano ciò che qualità, manutenzione ed esercizio già fanno.
Conformità binaria
La sola presenza di un documento viene scambiata per applicazione ed efficacia.
Indicatori ornamentali
I numeri vengono raccolti ma non hanno soglie, responsabili o decisioni associate.
Audit documentale
Si controllano procedure e firme senza esaminare casi, attività e risultati reali.
Cambiamenti invisibili
Riorganizzazioni, esternalizzazioni e nuove tecnologie non attivano valutazioni preventive.
Azioni senza efficacia
La voce viene chiusa quando l’attività è svolta, non quando il problema è realmente ridotto.
Cosa potete ottenere con una consulenza ben impostata
Diagnosi
Gap analysis PAOE
Quadro ragionato di ciò che è presente, adeguato, operativo, efficace e ancora da sviluppare.
Integrazione
Matrice di correlazione
Collegamento tra requisiti, processi, documenti, evidenze, responsabili e indicatori.
Rischio
Registro dei pericoli
Pericoli, valutazioni, mitigazioni, responsabilità, tempi e aggiornamenti organizzati.
Controllo
Programma di audit
Criteri, competenze, campionamenti, rapporti e follow-up coerenti con gli obiettivi.
Miglioramento
Piano attuabile
Azioni ordinate per priorità, risorse, fattibilità, responsabilità e verifica dell’efficacia.
Verifica esterna
Preparazione all’audit
Evidenze organizzate, simulazioni, chiusura delle lacune e supporto al confronto tecnico.
Esperienze applicative
Il metodo descritto deriva da attività svolte con enti e gestori, nelle quali è stato necessario valorizzare i sistemi esistenti, costruire correlazioni verificabili e distinguere gli adeguamenti direttamente attuabili da quelli dipendenti da investimenti o decisioni esterne.
Avvio SGS-ISA
Regione Marche
Gap analysis delle schede ANSFISA, confronto con i tecnici e valutazione secondo Presente–Adatto–Operativo–Efficace.
Integrazione dei sistemi
C.A.V. (Concessioni autostradali Venete) e S.A.V. (Società autostrade Valdostane)
Supporto specialistico su ISO 39001 e sulle Linee guida SGS-ISA e correlazione con processi e strumenti già operativi.
Preparazione alle verifiche
A4 Holding
Supporto tecnico-specialistico su evidenze, requisiti, processi e preparazione alle verifiche da ente terzo (ANSFISA).
Domande frequenti
ISO 39001 è obbligatoria per un gestore stradale?
No. È uno standard volontario. Può essere adottato e certificato per strutturare il governo della sicurezza stradale, ma non sostituisce gli obblighi normativi applicabili al gestore.
Le Linee guida SGS-ISA sono obbligatorie?
Non risultano introdotte come obbligo generalizzato di adozione e certificazione per ogni gestore. Sono però promosse dal quadro ANSFISA e costituiscono riferimento procedurale per le attività di audit indicate dal decreto direttoriale del 22 aprile 2022.
ISO 39001 e SGS-ISA possono essere integrate?
Sì. Hanno finalità e campi differenti, ma condividono principi di leadership, rischio, monitoraggio, audit e miglioramento. L’integrazione deve mantenere chiaro quale requisito appartenga a ciascun riferimento.
Occorre riscrivere tutte le procedure del gestore?
No. Il primo passaggio consiste nel correlare i requisiti ai processi e ai documenti esistenti. Si aggiornano o introducono soltanto gli elementi mancanti, inadeguati o inefficaci.
Che differenza c’è tra audit e ispezione tecnica?
L’audit valuta sistema, processi ed evidenze rispetto a criteri definiti. L’ispezione tecnica valuta stato o prestazioni di opere e componenti. Possono essere coordinate, ma non sono la stessa attività.
Quando ha senso avviare la certificazione?
Quando perimetro, responsabilità, processi e principali evidenze sono sufficientemente maturi e la certificazione risponde a un obiettivo concreto. Una gap analysis preliminare riduce tempi, duplicazioni e interventi non necessari.
Approfondimenti collegati
Il vostro sistema descrive ciò che accade davvero?
Posso affiancare enti, gestori e concessionarie nella gap analysis ISO 39001 e SGS-ISA, nella costruzione di matrici di correlazione e registri dei pericoli, negli audit interni e nella preparazione alle verifiche esterne.
Per un primo confronto sono utili: organigramma, manuali e procedure esistenti, elenco dei processi tecnici e di esercizio, ultimi audit, principali indicatori e piano delle azioni aperte.
Fonti normative e tecniche essenziali
- ISO 39001:2012, Road traffic safety management systems — Requirements with guidance for use.
- ISO 39001:2012/Amd 1:2024, Climate action changes.
- ISO Management System Standards list, stato della revisione ISO/WD 39001.
- ANSFISA — Linee guida SGS-ISA, prima emissione 22 aprile 2022.
- ANSFISA — Decreto direttoriale di adozione SGS-ISA, 22 aprile 2022.
- D.L. 28 settembre 2018, n. 109, articolo 12 e successive modificazioni.
- ACCREDIA — Circolare informativa DC n. 32/2024, accreditamento per lo schema SGS-ISA.
- D.Lgs. 15 marzo 2011, n. 35, gestione della sicurezza delle infrastrutture stradali.
Le norme ISO sono protette da copyright e devono essere consultate nella versione ufficiale. Per certificazioni e riconoscimenti SGS-ISA occorre verificare lo stato aggiornato di organismi, accreditamenti e disposizioni applicabili.
Contenuto aggiornato a luglio 2026.